

Agen AI Membobol Lebih dari 100 Situs Perusahaan dalam Hitungan Jam - Demokratis
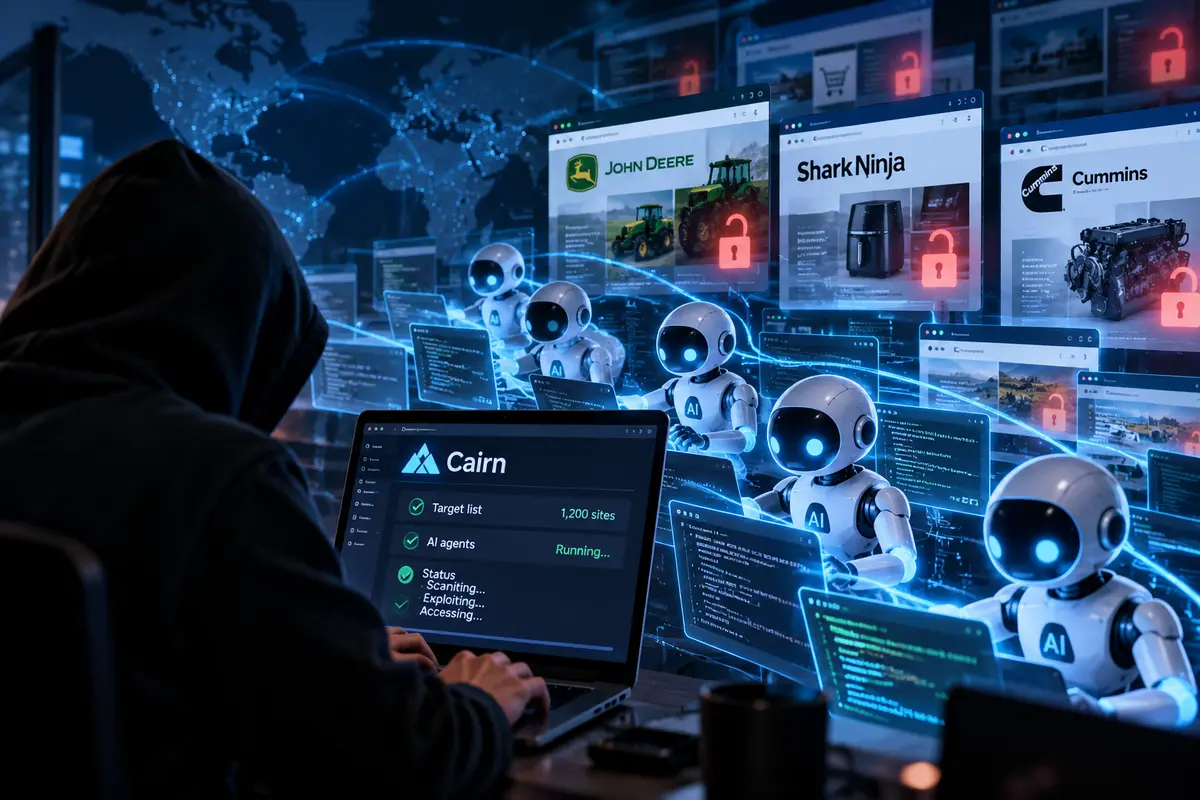
Lebih dari 100 perusahaan menjadi korban serangan siber yang memanfaatkan kecerdasan buatan atau AI untuk menemukan dan mengeksploitasi celah keamanan situs web. Dilansir dari Tekno, kampanye tersebut melibatkan percobaan penyusupan terhadap lebih dari 1.200 situs, dengan sebagian besar proses dijalankan oleh agen AI tanpa campur tangan manusia secara langsung.
Perusahaan yang terdampak mencakup Deere, produsen alat pertanian, SharkNinja, perusahaan peralatan rumah tangga, serta Cummins, produsen mesin. Serangan ini memperlihatkan bagaimana teknologi AI yang tersedia secara komersial dapat digunakan untuk menjalankan rangkaian operasi siber yang kompleks.
Snorre Fagerland, peneliti siber utama di perusahaan keamanan siber NorForge, mengungkap aktivitas tersebut melalui pengamatan terhadap sistem yang dapat diakses dari internet. Temuannya kemudian disampaikan dalam laporan yang dibagikan kantor berita Reuters.
Menurut Fagerland, kemampuan agen AI dalam insiden ini menunjukkan bahwa serangan siber dari tahap pencarian target hingga eksploitasi kelemahan dapat dilakukan dengan keterlibatan manusia yang sangat terbatas.
“Ini dunia yang baru sekarang,” kata Fagerland.
Aktivitas tersebut terungkap ketika Fagerland memindai internet untuk menemukan instalasi Cairn yang terbuka dan dapat diakses oleh pihak luar. Cairn merupakan platform pemecahan masalah berbasis AI sumber terbuka yang populer di kalangan peretas.
Dalam operasi ini, platform tersebut dimanfaatkan untuk mengoordinasikan sejumlah agen AI. Setiap agen menjalankan tugas pencarian kelemahan keamanan dan menguji kemungkinan penyusupan ke situs perusahaan yang menjadi sasaran.
Peretas hanya perlu menyampaikan instruksi singkat mengenai metode penyusupan yang diinginkan. Setelah menerima arahan, agen AI dapat melanjutkan pencarian serta pengujian kerentanan selama berjam-jam.
Sekitar 2 Oktober, Fagerland menemukan kurang lebih dua lusin instalasi Cairn yang diduga digunakan untuk aktivitas berbahaya. Pengamatan terhadap instalasi tersebut memberinya kesempatan untuk melihat bagaimana para pelaku mengoperasikan agen AI dalam serangan mereka.
Peretas yang menggunakan bahasa Mandarin itu diketahui mulai mengarahkan agen AI untuk menyerang situs perdagangan daring pada 25 September. Targetnya tersebar di Amerika Serikat, Kanada, Australia, dan Jepang.
Instruksi yang diberikan kepada sistem tersebut sangat ringkas, yakni kurang dari 100 karakter Mandarin. Meski demikian, agen AI mampu menerjemahkan arahan itu menjadi serangkaian tindakan teknis untuk mencari dan menguji celah keamanan.
Lebih dari 1.200 situs menjadi sasaran
Hingga akhir pekan sebelum laporan tersebut dihimpun, agen-agen AI telah mencoba menembus lebih dari 1.200 situs. Dari rangkaian upaya itu, lebih dari 100 perusahaan dilaporkan berhasil dibobol.
Proses pencarian dan pengujian kelemahan pada serangan yang berhasil umumnya berlangsung sekitar 23 jam. Angka tersebut menunjukkan bahwa agen AI dapat menjalankan operasi dalam waktu panjang dengan pengawasan langsung yang terbatas.
Fagerland memperkirakan biaya penggunaan token AI selama kampanye itu mencapai 5.000 dollar AS (sekitar Rp 90,1 juta). Jika dihitung berdasarkan serangan yang berhasil, pengeluarannya sekitar 50 dollar AS (sekitar Rp 901.245) per serangan.
Operasi tersebut diduga menggunakan gabungan model AI DeepSeek asal China dan Claude Code dari Anthropic. Namun, kemampuan yang ditemukan tidak sekadar berkaitan dengan otomatisasi pemeriksaan keamanan biasa.
Agen AI mampu mencari jalur serangan alternatif
Dalam salah satu kasus, agen AI tidak berhasil menemukan kelemahan pada aplikasi publik milik sebuah perusahaan besar. Alih-alih menghentikan upaya tersebut, sistem kemudian menelusuri infrastruktur lain yang masih terhubung dengan perusahaan itu.
Agen tersebut memeriksa catatan digital, menemukan panel kontrol yang terbuka melalui internet, lalu mengidentifikasi kelemahan dalam pemrosesan data pada panel itu. Setelah melakukan percobaan selama berjam-jam, agen dilaporkan berhasil mengeksploitasi celah tersebut sehingga server menjalankan perintah berbahaya.
Pengalaman Fagerland selama hampir tiga dekade di bidang keamanan siber membuatnya menaruh perhatian pada teknik tersebut. Menurut pengamatannya, kemampuan agen AI dalam kasus itu melampaui apa yang lazim dilakukan melalui skrip otomatis sederhana.
“Ini bukan sesuatu yang bisa dilakukan sembarang pemula dengan skrip,” ujarnya.
Selain kampanye yang menyasar situs perusahaan, Fagerland mengamati pelaku lain yang juga memanfaatkan Cairn untuk tindakan berbahaya. Salah satu pelaku mencuri kumpulan data kartu kredit, sedangkan pelaku lainnya berusaha mengarahkan agen AI untuk menguras aset dari sebuah bursa mata uang kripto.
Deere dan SharkNinja mengonfirmasi insiden
Sejumlah perusahaan yang terdampak telah memberikan keterangan mengenai insiden tersebut. Deere menyampaikan kepada Reuters bahwa langkah-langkah perbaikan yang diperlukan telah dilakukan setelah serangan terdeteksi.
Perusahaan itu juga menyatakan tidak menemukan indikasi bahwa informasi sensitif telah diakses. Keterangan tersebut membedakan keberhasilan penyusupan dari bukti adanya pengambilan data rahasia.
SharkNinja menjelaskan bahwa sasaran serangan merupakan situs terpisah yang hanya menyediakan informasi dukungan produk. Perusahaan tersebut menyatakan ancaman yang dihadapi telah berhasil dikendalikan.
Sementara itu, Cummins sedang menyelidiki laporan mengenai kemungkinan serangan siber terhadap situs web yang dikelola oleh salah satu vendor pihak ketiganya. Penyelidikan tersebut berkaitan dengan potensi insiden pada infrastruktur yang dioperasikan melalui penyedia eksternal.
Dua perusahaan kecil lainnya turut mengakui bahwa sistem keamanan mereka telah dibobol. Namun, sejumlah korban lain yang namanya tercantum dalam data Cairn tidak memberikan tanggapan ketika laporan tersebut dihimpun KompasTekno dari Reuters pada Selasa (20/10/2026).