

Usai Binance Diretas, Pendirinya Sebut Bank Konvensional Lebih Rentan Dibobol- Kompas

KOMPAS.com - Pendiri Binance, Changpeng "CZ" Zhao, menilai bank konvensional berpotensi menghadapi risiko serangan siber yang lebih besar dibandingkan bursa kripto.
Peringatan tersebut disampaikan setelah Binance mengalami pencurian aset kripto senilai 6,3 miliar dollar AS (sekitar Rp 114,6 triliun) pada 29 Oktober lalu. Insiden itu disebut sebagai aksi peretasan kripto terbesar sepanjang sejarah.
Menurut Zhao, perkembangan kecerdasan buatan (artificial intelligence/AI) membuat kemampuan peretas meningkat lebih cepat daripada kemampuan lembaga keuangan dalam memperkuat sistem keamanan mereka.
Baca juga: Mengapa CEO Google Cemas dengan Tahun 2025?
Ancaman ini tidak hanya mengincar perusahaan kripto, tetapi juga perbankan tradisional.
Juragan China Amankan Harta ke AS, Bank Raksasa Amerika Justru Berburu Yuan
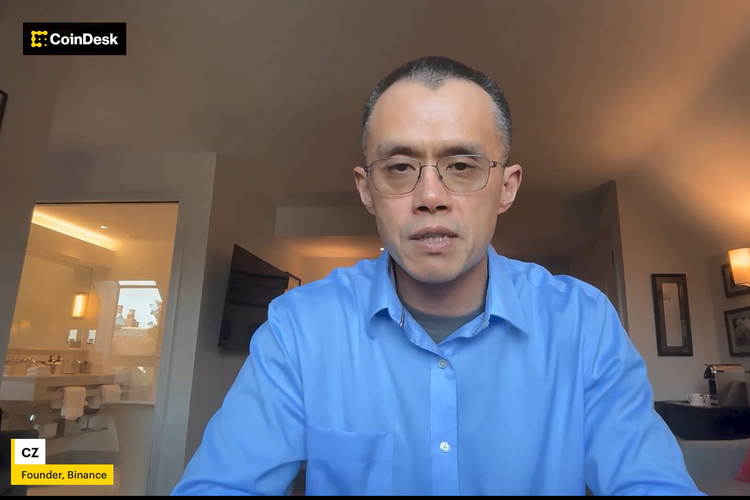
"Jika sebuah bursa kripto bisa diretas, menurut saya, posisi bank justru lebih buruk," kata Zhao dalam wawancara eksklusif dengan CoinDesk.
Baca Juga :
Ia menilai lembaga keuangan konvensional juga berpotensi menghadapi ancaman serupa seiring meningkatnya kemampuan penyerang dalam memanfaatkan AI.
Baca juga: Binance Sebut Rp 114 Triliun Aset Kripto Raib, Jadi Insiden Terbesar Sepanjang Sejarah
Peretas lebih cepat memanfaatkan AI
Zhao mengatakan, peretas kini dapat mengakses kemampuan AI lebih cepat dibandingkan lembaga keuangan dalam menerapkan teknologi tersebut untuk melindungi sistem mereka.
Menurut dia, kondisi ini menciptakan ketimpangan antara kemampuan menyerang dan bertahan.
Sebab, peretas hanya perlu menemukan satu celah keamanan untuk melancarkan serangan. Sebaliknya, pihak yang bertahan harus mengidentifikasi dan menutup seluruh celah yang berpotensi dimanfaatkan.
Baca juga: Bursa Kripto Binance Diduga Diretas, Aset Senilai Rp 103 Triliun Disebut Raib
"Untuk menyerang, Anda hanya perlu menemukan satu celah. Sementara untuk melindungi diri, Anda harus menemukan semua celah, lalu memperbaikinya," ujar Zhao, dikutip KompasTekno dari CoinDesk.
Lihat Foto
Ia pun menilai industri keuangan perlu memanfaatkan teknologi yang sama untuk memperkuat pertahanan siber.
"Industri ini perlu menggunakan AI untuk mencegah peretasan berbasis AI. Tidak ada cara lain," katanya.
Baca juga: Kronologi Binance Dibobol, Rp 114 Triliun Aset Kripto Terdampak
Zhao juga mendorong pembentukan standar keamanan bersama atau aliansi industri agar perusahaan-perusahaan keuangan dapat berkoordinasi dalam menghadapi serangan siber.
Menurut dia, pembahasan mengenai inisiatif tersebut sudah berlangsung, meskipun belum ada kesepakatan mengenai detail pelaksanaannya.
Pandangan Zhao ini hampir mirip dengan reaksi sejumlah menteri keuangan (menkeu) dan bankir.
Dalam forum International Monetary Fund (IMF) di Washington DC Arpil lalu, sejumlah menkeu dan bankir menyatakan kekhwatiran mereka terhadap model AI yang semakin canggih, seperti "Claude Mythos" rancangan Anthropic.
Mereka menilai kecanggihan model AI ini berpotensi mengganggu keamanan sistem keuangan.
Baca juga: FBI Tuding Korut Dalang Pembobolan Binance, Adik Kim Jong-un Bantah
Menteri Keuangan Kanada François-Philippe Champagne menyebut isu AI yang semakin canggih cukup serius dan menjadi perhatian praktisi industri keuangan.
Ia menegaskan perlunya pengamanan dan prosedur untuk memastikan ketahanan sistem keuangan tetap terjaga.
Menurutnya, tantangan utama dari teknologi ini adalah sifatnya yang belum sepenuhnya dipahami. Berbeda dengan risiko konvensional, kemampuan AI seperti Mythos dinilai menghadirkan ancaman yang belum terpetakan secara jelas.
Baca juga: Waspada Spyware, Apple Peringatkan Pengguna iPhone di 110 Negara
Hasil investigasi Binance
Binance memublikasikan laporan awal hasil investigasi mereka. Binance mengungkap bahwa pembobolan senilai 6,34 miliar dollar AS pada 29 Oktober 2026 bermula dari wawancara kerja palsu yang menargetkan seorang software engineer.
Biro Investigasi Federal AS (FBI) mengaitkan serangan tersebut dengan kelompok peretas Korea Utara, TraderTraitor.
Pada September 2026, korban dihubungi seseorang yang mengaku sebagai direktur proyek melalui platform pencari kerja.
Baca juga: Insiden Langka Terjadi di Perancis, Hacker Retas Bank dan Curi Rp 2 Triliun
Setelah wawancara pertama melalui video, korban diminta mengunduh kode program sebagai tugas dalam wawancara kedua. Kode tersebut ternyata mengandung malware yang langsung berjalan di komputer kerjanya.
Malware itu menyamar sebagai komponen pyenv, alat pengembangan Python, sehingga peretas bisa menjalankan perintah dan berkomunikasi dengan server mereka.
Sebelumnya, peretas juga telah menyusupkan malware melalui file instalasi Homebrew yang diunduh engineer Binance lainnya pada Juni 2026. Informasi mengenai tim dompet kripto Binance pun telanjur diketahui.
Baca juga: Kronologi Pembobolan Binance yang Bikin Rp 114 Triliun Aset Kripto Terdampak
Pada 20 Oktober, peretas memanfaatkan komputer korban dan alat AI internal Binance untuk mengakses komputer dua engineer tim dompet kripto.
Mereka kemudian menemukan token izin yang memungkinkan pemasangan container di sistem Binance.
Token tersebut digunakan pada 29 Oktober untuk menjalankan skrip pembobolan dan menguras sejumlah dompet panas (hot wallet) Binance.
Baca juga: Binance Ungkap Dugaan Celah Peretasan, Berawal dari Laptop Insinyur DevOps
Binance menyebut insiden ini bukan sekadar phishing biasa. Perusahaan memastikan kerugian ditanggung Binance, bukan pengguna.
Per 31 Oktober, Binance mengklaim telah mengisi kembali 98 persen aset terdampak. Sekitar 2,85 miliar dollar AS (sekitar Rp 51,3 triliun) aset curian juga telah dibekukan atau dicegat.
FBI menyebut peretas mulai menukar aset curian ke Ethereum dan meminta bursa kripto memblokir transaksi terkait dana tersebut.
Dukung KOMPAS.com untuk terus memberikan fakta jernih dari lapangan. Gabung Kompas.com PLUS