

1,6 Juta Ancaman Siber Terdeteksi di Indonesia, BSSN Jelaskan Artinya - Kompas

KOMPAS.com - Badan Siber dan Sandi Negara (BSSN) merespons temuan 1,6 juta aktivitas ancaman siber yang terdeteksi dan diblokir di Indonesia dalam 24 jam terakhir.
Juru Bicara BSSN, Dr. Prabaswari menyatakan, pihaknya terus memantau ancaman siber global di sejumlah negara, termasuk Jepang, Perancis, Malaysia, dan Singapura.
Pemantauan tersebut menjadi salah satu upaya untuk mengantisipasi dan meminimalkan risiko terjadinya insiden serupa di Indonesia.
Baca juga: Perangi Judi "Online", Menkomdigi Minta Operator Seluler Batasi Transfer Pulsa
"BSSN juga senantiasa mengedepankan kewaspadaan yang tinggi terhadap setiap potensi ancaman dengan memanfaatkan segala sumber informasi sebagai peringatan dini, termasuk yang disampaikan oleh FortiGuard Labs," kata Prabaswari dalam keterangan tertulis kepada KompasTekno, Selasa (10/11/2026).
Kerugian akibat Online Scam Capai Rp2 Kuadriliun Rupiah
Bentuk tim tanggap insiden siber
BSSN juga menyebut, pihaknya berupaya melakukan penguatan ketahanan siber nasional.
Baca Juga :
Misalnya di sektor keuangan, BSSN telah membentuk 151 Tim Tanggap Insiden Siber (TTIS). Tim ini bertujuan memperkuat komunikasi dan koordinasi antar-organisasi dalam menghadapi ancaman siber.
Baca juga: Mahasiswa Trisakti yang Demo 29 Oktober Datangi Kemensetneg, Pihak Istana Jamin Kebebasan
Sepanjang 2026, BSSN juga mengirimkan 202 notifikasi potensi ancaman kepada TTIS organisasi di sektor keuangan yang berpotensi terdampak. Sebanyak 38 notifikasi lainnya disampaikan kepada TTIS sektor keuangan.
Selain itu, BSSN menggelar apel Tim Tanggap Insiden Siber sektor keuangan yang diikuti sekitar 1.000 peserta. Kegiatan tersebut membahas perkembangan ancaman siber global, antisipasi, dan mitigasi risiko.
Penguatan juga dilakukan melalui penerbitan 208 dokumen imbauan keamanan atau security advisory sepanjang 2026. Dokumen ini mencakup informasi ancaman siber terkini, termasuk yang berkaitan dengan kecerdasan buatan (AI).
Baca juga: Usai Binance Diretas, Pendirinya Sebut Bank Konvensional Lebih Rentan Dibobol
Untuk meningkatkan kemampuan sumber daya manusia, BSSN mengadakan simulasi penanganan insiden dan tabletop exercise. BSSN juga menerbitkan buku panduan profil risiko untuk sektor keuangan.
Luruskan angka di dashboard FortiGuard
Lihat Foto
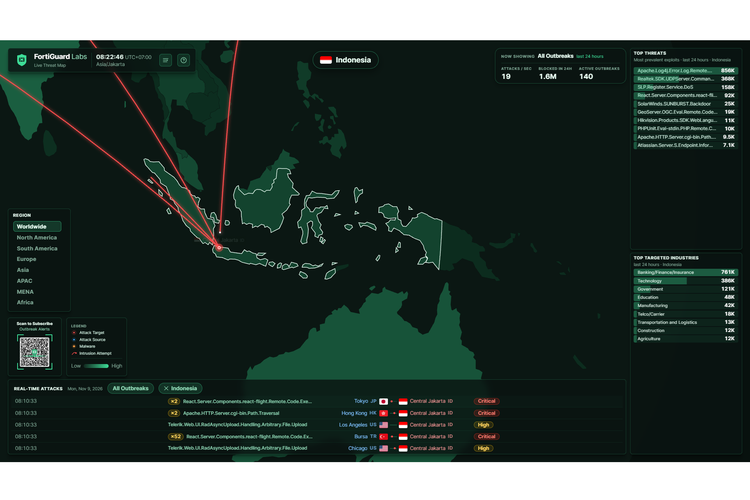
Sebelumnya, KompasTekno mewartakan bahwa ada sekitar 1,6 juta aktivitas ancaman siber berhasil diblokir di Indonesia dalam 24 jam terakhir. Intensitasnya mencapai 19 serangan per detik.
Baca juga: Indonesia Dihajar 1,6 Juta Serangan Siber dalam Sehari, Perbankan Sasaran Utama
Gambaran tersebut terlihat dari pemantauan dashboard Live Threat Map FortiGuard Labs pada Senin (9/11/2026) pagi. Dashboard ini adalah milik laboratorium riset ancaman siber milik Fortinet, perusahaan keamanan siber asal Amerika Serikat.
Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbanyak dengan sekitar 761.000 aktivitas. Sektor teknologi menyusul dengan 386.000 aktivitas, sedangkan sektor pemerintahan mencatat 121.000 aktivitas serangan.
Terkait temuan 1,6 juta aktivitas ancaman siber, Prabaswari mengingatkan bahwa angka pada dashboard Live Threat Map FortiGuard Labs tidak bisa langsung diartikan sebagai jumlah insiden yang benar-benar terjadi.
Baca juga: Kemenko Polkam Dalami Serangan Siber yang Sasar Perbankan
Menurut dia, data tersebut merupakan aktivitas serangan yang terdeteksi oleh perangkat keamanan Fortinet, bukan jumlah insiden keamanan siber yang benar-benar terjadi di sektor keuangan.
"Perlu dipahami bahwa jumlah percobaan serangan yang tercatat pada dashboard FortiGuard Labs merupakan aktivitas serangan siber yang terdeteksi oleh perangkat keamanan Fortinet, sehingga tidak serta-merta mencerminkan jumlah insiden keamanan siber yang terjadi di sektor keuangan," ujar Prabaswari.
Kaspersky: Indonesia peringkat ke-27
Lihat Foto
Baca juga: Perbankan Jadi Target Utama Serangan Siber, BSSN Bentuk Tim Khusus dan OJK Minta Bank Siaga 24 Jam
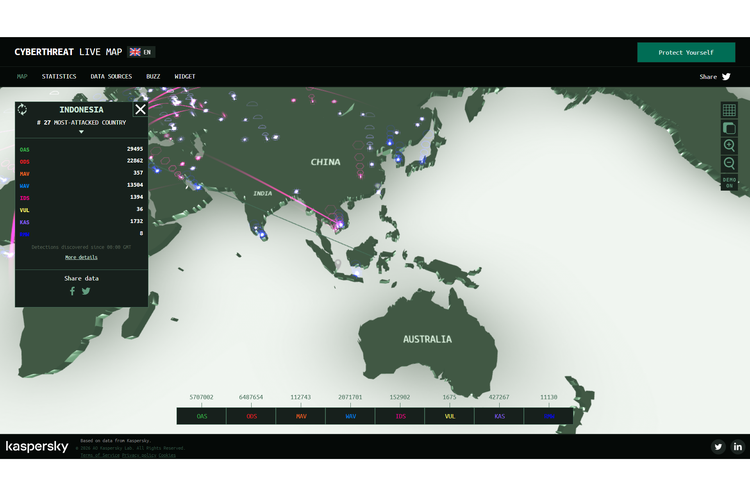
Gambaran cyberattack di Tanah Air juga terlihat dalam dashboard Cyberthreat Live Map milik Kaspersky, perusahaan keamanan siber yang dikenal lewat produk antivirus dan solusi perlindungan digital.
Menurut pantauan KompasTekno di dashboard tersebut, Indonesia berada di peringkat ke-27 dalam daftar negara yang paling banyak diserang berdasarkan pemantauan Kaspersky.
Kaspersky mencatat sejumlah kategori deteksi ancaman dengan jumlah yang berbeda.
Baca juga: Anggota DPR Minta Keamanan Siber Diperkuat Imbas 1,6 Juta Kali Ancaman Terdeteksi dalam Sehari
Kategori On-Access Scan (OAS) mendominasi dengan 29.495 deteksi. Angka ini merujuk pada malware yang ditemukan ketika suatu file diakses, misalnya saat dibuka, disalin, dijalankan, atau disimpan.
Di bawahnya, terdapat On-Demand Scan (ODS) dengan 22.862 deteksi. Jenis deteksi ini muncul ketika pengguna menjalankan pemindaian virus secara manual pada perangkatnya.
Aktivitas saat pengguna berselancar di internet juga menjadi salah satu sumber ancaman. Melalui kategori Web Anti-Virus (WAV), Kaspersky menemukan 13.504 deteksi, termasuk ancaman saat pengguna membuka halaman web atau mengunduh file.
Baca juga: PP Tunas Dorong Perubahan Platform Digital, Indonesia Jadi Referensi Negara Lain
Sementara itu, pemantauan lalu lintas jaringan melalui Intrusion Detection System (IDS) menghasilkan 1.394 deteksi. Sistem ini digunakan untuk mengenali aktivitas mencurigakan yang mengindikasikan adanya upaya penyusupan atau serangan ke jaringan.
Untuk ancaman melalui surat elektronik (alias e-mail), Kaspersky membaginya ke dalam dua kategori.
Mail Anti-Virus (MAV) menemukan 357 deteksi malware melalui pemindaian pesan email dan lampirannya. Adapun Kaspersky Anti-Spam (KAS) mencatat 1.732 deteksi spam melalui e-mail atau pesan elektronik yang tidak diinginkan.
Dari sisi kerentanan sistem, kategori Vulnerability Scan (VUL) mencatat 36 deteksi. Kategori ini berkaitan dengan pemindaian untuk menemukan celah keamanan pada sistem.
Terakhir, kategori Ransomware (RMW) mencatat delapan deteksi. Ransomware merupakan jenis malware yang dapat mengenkripsi data korban dan meminta tebusan agar data tersebut bisa diakses kembali.
Perlu dicatat, angka-angka tersebut merupakan jumlah deteksi berdasarkan kategori sistem keamanan Kaspersky, bukan jumlah total serangan siber yang benar-benar terjadi di Indonesia.
Dukung KOMPAS.com untuk terus memberikan fakta jernih dari lapangan. Gabung Kompas.com PLUS